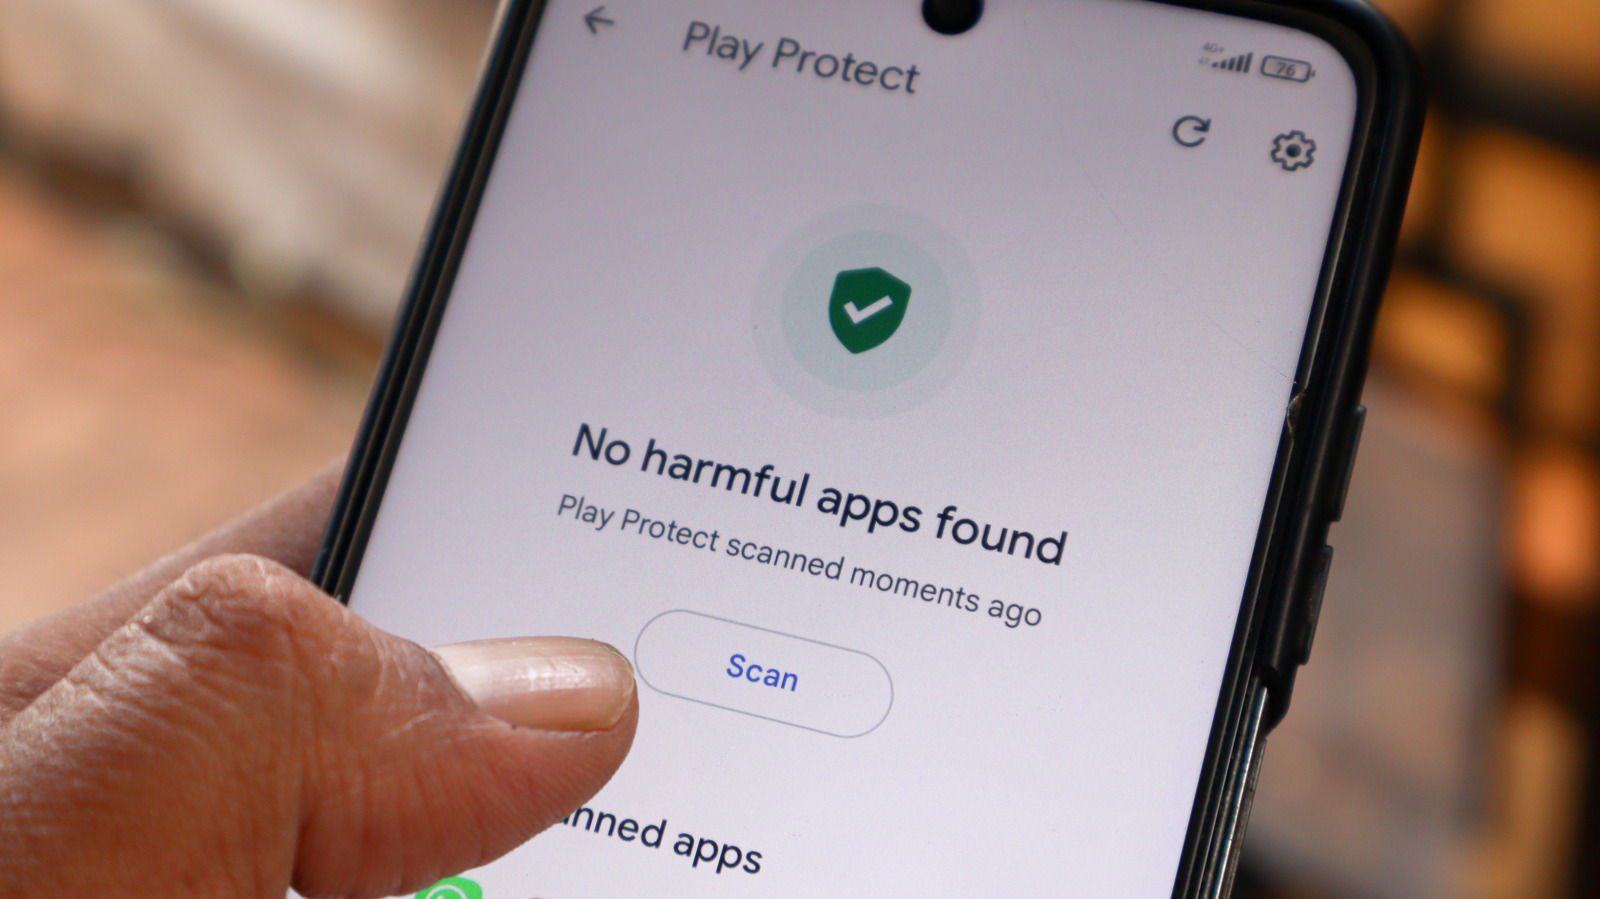
Epoca de aur a aplicațiilor antivirus tradiționale pe calculatoare personalizate s-a încheiat, iar utilizatorii de dispozitive mobile cu sistem Android se întreabă tot mai des dacă mai au nevoie de protecție suplimentară. Reprezentanții Google au transmis că au blocat 27 de milioane de aplicații periculoase noi în Magazinul Play pe parcursul anului 2025, demonstrând că mecanismele automate ale sistemului funcționează ca o primă linie defensivă. Deși smartphone-urile moderne nu sunt complet imune la programe rău-intenționate, arhitectura lor izolată de tip „sandbox” și actualizările periodice de securitate oferă o protecție adecvată pentru utilizatorul obișnuit.
- Google a raportat blocarea a 27 de milioane de aplicații malițioase noi în Magazinul Play în cursul anului 2025.
- Conform datelor Gen, atacurile bazate pe notificări push cu conținut periculos s-au triplat în doar trei luni.
- Autoritatea TSA din Statele Unite a emis avertismente privind riscurile majore ale conexiunilor Wi-Fi publice necriptate.
Rapoartele oficiale indică schimbarea tacticilor de atac
Conform rapoartelor de securitate emise de compania Gen, amenințările cibernetice adresate dispozitivelor mobile s-au modificat considerabil. Raportul subliniază o triplare a notificărilor de tip push malițioase într-un interval de doar trei luni, precum și o expansiune continuă a aplicațiilor de spionaj cibernetic (spyware).
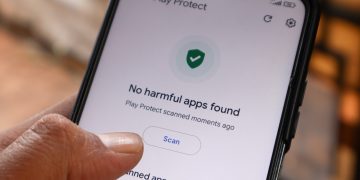
Google Play Protect acționează ca o primă linie de apărare, scanând aplicațiile atât la instalare, cât și ulterior, având capacitatea de a le dezactiva sau șterge automat pe cele periculoase.
Ingineria socială depășește capacitatea antivirusului clasic
Multe dintre pericolele actuale nu mai derivă din instalarea directă a unui virus, ci din manipularea psihologică a utilizatorilor pentru a-și divulga singuri datele confidențiale. Atacurile de tip inginerie socială, mesajele text false și tentativele de phishing nu pot fi oprite eficient de un antivirus tradițional.
Pentru a contracara aceste riscuri, Google dezvoltă instrumente bazate pe inteligență artificială menite să oprească falsificarea apelurilor telefonice de la instituții de risc, cum ar fi băncile, și să detecteze acțiuni suspecte precum redirecționarea neautorizată a SMS-urilor. Totodată, regulile privind instalarea aplicațiilor din afara Magazinului Play (sideloading) devin mai stricte, fiind rezervate utilizatorilor avansați, cu o perioadă de așteptare inițială de 24 de ore și verificări obligatorii ale identității dezvoltatorilor.
Avertismentele experților privind rețelele publice de internet
Pericolele cresc considerabil atunci când utilizatorii se conectează la rețele Wi-Fi deschise. Oficialii TSA au atras atenția asupra riscurilor asociate rețelelor necriptate din spații publice mari, cum ar fi aeroporturile sau hotelurile. În aceste cazuri, interceptarea datelor necriptate reprezintă o vulnerabilitate majoră dacă nu se folosește un serviciu VPN.
Aceasta înseamnă că securitatea mobilă depinde astăzi mai mult de comportamentul responsabil al utilizatorului decât de prezența unui soft antivirus. Instalarea unei aplicații dedicate de securitate rămâne justificată doar în situații specifice, cum ar fi instalarea frecventă de aplicații din surse externe sau în cazul în care există indicii clare că telefonul a fost deja compromis.
Dumneavoastră folosiți un antivirus pe telefonul cu Android sau vă bazați exclusiv pe protecția integrată a sistemului? Vă invităm să vă spuneți părerea în secțiunea de comentarii.